Documentação Configurações de Switches
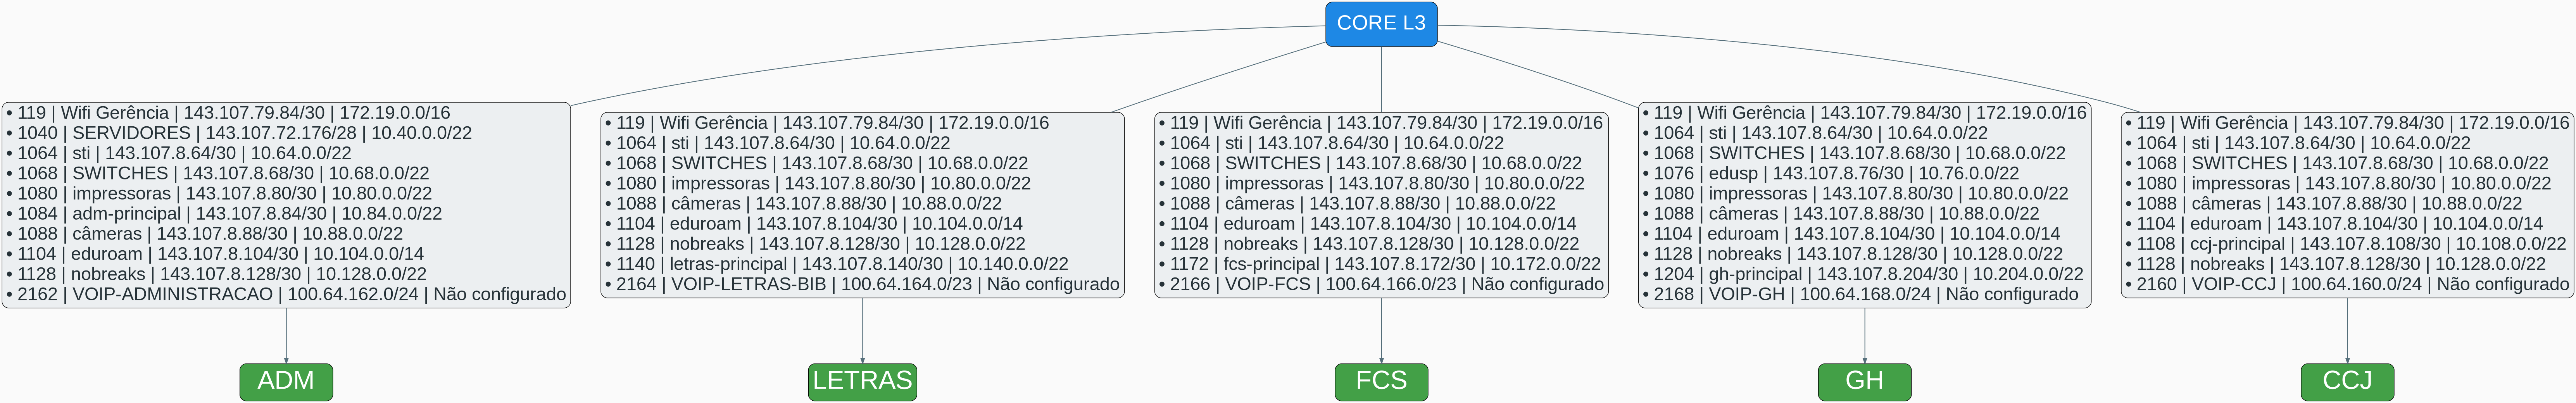
| VLAN | Nome | Rede Pública | NAT | Prédio |
|---|---|---|---|---|
| 20 | disponível | 143.107.8.0/26 | Não configurado | none |
| 119 | Wifi Gerência | 143.107.79.84/30 | 172.19.0.0/16 | all |
| 1040 | SERVIDORES | 143.107.72.176/28 | 10.40.0.0/22 | adm |
| 1064 | sti | 143.107.8.64/30 | 10.64.0.0/22 | all |
| 1068 | SWITCHES | 143.107.8.68/30 | 10.68.0.0/22 | all |
| 1072 | disponível | 143.107.8.72/30 | 10.72.0.0/22 | none |
| 1076 | edusp | 143.107.8.76/30 | 10.76.0.0/22 | gh |
| 1080 | impressoras | 143.107.8.80/30 | 10.80.0.0/22 | all |
| 1084 | adm-principal | 143.107.8.84/30 | 10.84.0.0/22 | adm |
| 1088 | câmeras | 143.107.8.88/30 | 10.88.0.0/22 | all |
| 1092 | disponível | 143.107.8.92/30 | 10.92.0.0/22 | none |
| 1096 | disponível | 143.107.8.96/30 | 10.96.0.0/22 | none |
| 1100 | disponível | 143.107.8.100/30 | 10.100.0.0/22 | none |
| 1104 | eduroam | 143.107.8.104/30 | 10.104.0.0/14 | all |
| 1108 | ccj-principal | 143.107.8.108/30 | 10.108.0.0/22 | ccj |
| 1112 | disponível | 143.107.8.112/30 | 10.112.0.0/22 | none |
| 1116 | disponível | 143.107.8.116/30 | 10.116.0.0/22 | none |
| 1120 | disponível | 143.107.8.120/30 | 10.120.0.0/22 | none |
| 1124 | disponível | 143.107.8.124/30 | 10.124.0.0/22 | none |
| 1128 | nobreaks | 143.107.8.128/30 | 10.128.0.0/22 | all |
| 1132 | disponível | 143.107.8.132/30 | 10.132.0.0/22 | none |
| 1136 | disponível | 143.107.8.136/30 | 10.136.0.0/22 | none |
| 1140 | letras-principal | 143.107.8.140/30 | 10.140.0.0/22 | letras |
| 1144 | disponível | 143.107.8.144/30 | 10.144.0.0/22 | none |
| 1148 | disponível | 143.107.8.148/30 | 10.148.0.0/22 | none |
| 1152 | disponível | 143.107.8.152/30 | 10.152.0.0/22 | none |
| 1156 | disponível | 143.107.8.156/30 | 10.156.0.0/22 | none |
| 1160 | none | 143.107.8.160/30 | 10.160.0.0/22 | none |
| 1164 | disponível | 143.107.8.164/30 | 10.164.0.0/22 | none |
| 1168 | disponível | 143.107.8.168/30 | 10.168.0.0/22 | none |
| 1172 | fcs-principal | 143.107.8.172/30 | 10.172.0.0/22 | fcs |
| 1176 | disponível | 143.107.8.176/30 | 10.176.0.0/22 | none |
| 1180 | disponível | 143.107.8.180/30 | 10.180.0.0/19 | none |
| 1184 | disponível | 143.107.8.184/30 | 10.184.0.0/22 | none |
| 1188 | disponível | 143.107.8.188/30 | 10.188.0.0/22 | none |
| 1192 | disponível | 143.107.8.192/30 | 10.192.0.0/22 | none |
| 1196 | disponível | 143.107.8.196/30 | 10.196.0.0/22 | none |
| 1200 | disponível | 143.107.8.200/30 | 10.200.0.0/22 | none |
| 1204 | gh-principal | 143.107.8.204/30 | 10.204.0.0/22 | gh |
| 1208 | disponível | 143.107.8.208/30 | 10.208.0.0/22 | none |
| 1212 | disponível | 143.107.8.212/30 | 10.212.0.0/22 | none |
| 1216 | disponível | 143.107.8.216/30 | 10.216.0.0/22 | none |
| 1220 | disponível | 143.107.8.220/30 | 10.220.0.0/22 | none |
| 1224 | disponível | 143.107.8.224/30 | 10.224.0.0/22 | none |
| 1228 | disponível | 143.107.8.228/30 | 10.228.0.0/22 | none |
| 1232 | disponível | 143.107.8.232/30 | 10.232.0.0/22 | none |
| 1236 | disponível | 143.107.8.236/30 | 10.236.0.0/22 | none |
| 1240 | disponível | 143.107.8.240/30 | 10.240.0.0/22 | none |
| 1244 | disponível | 143.107.8.244/30 | 10.244.0.0/22 | none |
| 1248 | disponível | 143.107.8.248/30 | 10.248.0.0/22 | none |
| 1252 | ligação | 143.107.8.252/30 | output NAT | none |
| 2160 | VOIP-CCJ | 100.64.160.0/24 | Não configurado | ccj |
| 2162 | VOIP-ADMINISTRACAO | 100.64.162.0/24 | Não configurado | adm |
| 2164 | VOIP-LETRAS-BIB | 100.64.164.0/23 | Não configurado | letras |
| 2166 | VOIP-FCS | 100.64.166.0/23 | Não configurado | fcs |
| 2168 | VOIP-GH | 100.64.168.0/24 | Não configurado | gh |
Falta incluir as redes: antiga próaluno e alarmes
Alcatel-Lucent OmniSwitch 6860E - POE
Baud Rate da porta console micro-USB: 9600
Mostrar configuração:
show configuration snapshot
Hostname:
system name "200.XXXXX"
Criação de VLAN, exemplo 2168 para VOIP e 1068 para gerência:
vlan 2168 name "VOIP"
vlan 2168 admin-state enable

vlan 1068 name "SWITCH"
vlan 1068 admin-state enable
Colocando VLAN 2168 na porta 1/1/5 como tageada:
vlan 2168 members port 1/1/5 tagged
Podemos colocar em um intervalo de portas, exemplo das porta 5 até 12:
vlan 2168 members port 1/1/5-12 tagged
Na mesma porta 5 colocando vlan não tageada:
vlan 1068 members port 1/1/5 untagged
Habilitando spantree na vlan 2168, habilitamos em todas vlans:
spantree vlan 2168 admin-state enable
Politica para desligar porta em loop:
spantree bpdu-switching enable
qos user-port shutdown bpdu
qos apply
qos enable
Portas que vão usar essa política, não colocar portas de uplink:
policy port group UserPorts 1/1/1-48
Dhcp na vlan interface 1068 que vamos usar de gerência:
ip interface dhcp-client vlan 1068
ip interface dhcp-client option-60
Define qual é a vlan de voz:
lldp network-policy 1 application voice vlan 2168
lldp nearest-bridge chassis tlv med capability enable network-policy enable
Colocando as portas 1 até 5 na vlan de voz:
lldp port 1/1/1-5 med network-policy 1
Aumentando timeout para não derrubar script:
session cli timeout 9999
Configuração do syslog:
swlog enable
swlog output socket 143.107.72.188
swlog syslog-facility-id 11
Servidor de DNS:
ip name-server 100.100.100.100
Servidor NTP:
ntp client admin-state enable
ntp server ntp.usp.br
system timezone ZM3
Habilita dhcp snooping:
dhcp-snooping admin-state enable
dhcp-snooping binding admin-state enable
Desativando dhcp snooping nas portas de uplink:
dhcp-snooping port 1/1/49-52 trust
Ligar POE:
lanpower slot 1/1 service start
Desligar auto-fabric:
auto-fabric admin-state disable
spb isis admin-state disable
spb bvlan 4000-4015 admin-state disable
spb isis graceful-restart helper disable
no spb isis graceful-restart
auto-fabric protocols lacp admin-state disable
auto-fabric protocols mvrp admin-state disable
auto-fabric protocols spb interface 1/1/1-52 admin-state disable
Habilita acesso http e https:
ip service http admin-state enable
aaa authentication http local
Salvando:
modify running-directory working
copy certified working make-running-directory
write memory
write memory flash-synchro
Agregação Huawei S6730-H24X6C-V2
Todas portas serão trunk e com as respectivas vlans do prédio.
Servidor de log, DNS e NTP:
info-center loghost 143.107.72.188
dns server 100.100.100.100
Habilitar SNMP:
snmp-agent
snmp-agent sys-info version v2c
snmp-agent sys-info contact FFLCH <fflchsti@usp.br>
snmp-agent sys-info location FFLCH
snmp-agent community read NOSSO-TOKEN
Habilitar stp:
stp enable
stp bpdu-protection
stp instance 0 root primary
vlan de gerência 1068:
# mac-address -> copaco -> vai ter ip
# configurar a vlan interface para pegar por dhcp (dhcp alloc)
Configurar servidor de hora:
ntp-service source Vlan-interface1068
ntp-service unicast-server 143.107.40.8
ntp-service unicast-server 200.160.0.8
ntp-service unicast-server 200.189.40.8
clock timezone Brasilia minus 03:00:00